 Khuyễn mãi
 Ticket hỗ trợ
 Chat với tư vấn
 Thông tin liên hệ
 Tin tức từ vNode
 Chương trình Affiliate
 Đăng ký làm Affiliate
 Quản lý hoa hồng
 Lịch sử thanh toán
 Kế hoạch hoa hồng
Tin tức
Cảnh Báo Bảo Mật PHP: Hai Lỗ Hổng Nghiêm Trọng CVSS 9.2
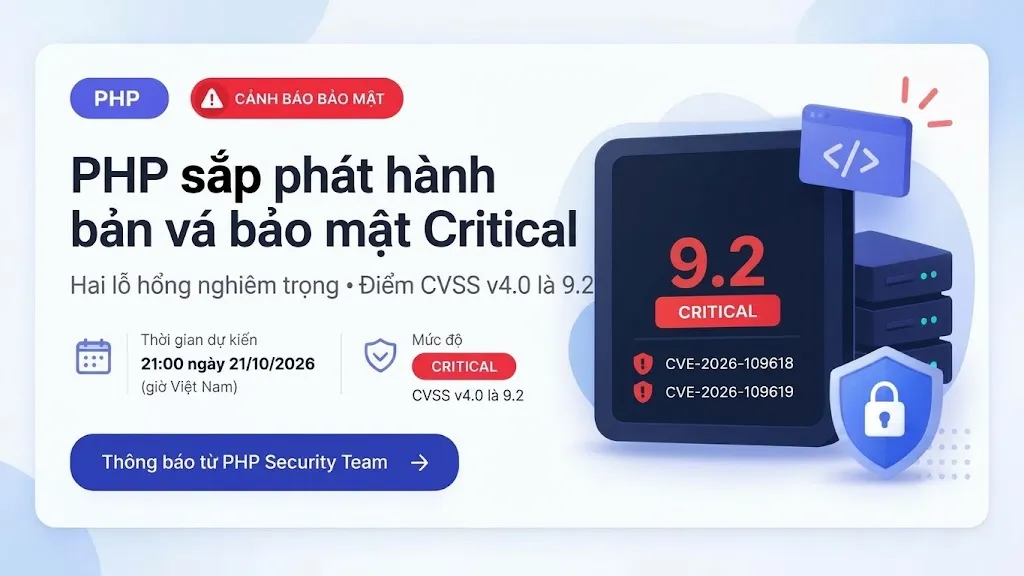
PHP Security Team thông báo chuẩn bị phát hành bản cập nhật bảo mật để xử lý hai lỗ hổng Critical, cùng đạt điểm CVSS v4.0 9.2/10. Bản cập nhật dự kiến được công bố lúc 21:00 ngày 21/10/2026 theo giờ Việt Nam.
1. Tổng quan về cảnh báo bảo mật PHP
Vào ngày 20/10/2026 PHP Security Team đã đăng thông báo về kế hoạch phát hành cập nhật bảo mật quan trọng trên danh sách thông báo chính thức của PHP.
Theo như thông báo, bản cập nhật dự kiến sẽ vá lỗ hổng nghiêm trọng, được đánh giá ở mức Critical với điểm CVSS v4.0 là 9.2/10. PHP khuyến nghị người dùng chuẩn bị trước để có thể nâng cấp ngay khi bản cập nhật được phát hành.
Thông tin chính thức: PHP News
Một số báo cáo bên ngoài đề cập đến 2 mã CVE sau:
- CVE-2026-109618
- CVE-2026-109619
Các báo cáo chưa chính thức cho rằng lỗ hổng thực thi mã từ xa (Remote Code Execution) và ảnh hưởng đến phạm vi phiên bản PHP rộng. Tuy nhiên tại thời điểm viết bài, PHP vẫn chưa công bố chi tiết kỹ thuật, danh sách phiên bản bị ảnh hưởng cũng như phiên bản đã khắc phục trong thông báo ở trên.
2. Thời gian phát hành bản vá
Theo như thông báo của PHP Security Team:
- Ngày dự kiến: 21/10/2026.
- Thời gian: 14:00 UTC, tương đương 21:00 Việt Nam (UTC+7).
- Mức độ nghiêm trọng: Critical.
- Điểm CVSS v4.0: 9.2/10 cho mỗi lỗ hổng.
PHP Security Team cũng lưu ý rằng thời gian phát hành có thể đẩy sớm hơn nếu thông tin chi tiết của lỗ hổng bị công khai hoặc xuất hiện về việc khai thác thực tế.
Danh sách phiên bản bị ảnh hưởng, chi tiết kỹ thuật và phiên bản khắc phục sẽ được công bố cùng bản phát hành bảo mật.
3. Checklist dành cho quản trị viên
Bước 1: Kiểm kê phiên bản PHP
Kiểm tra phiên bản PHP CLI trên máy chủ Linux:
php -v
Tuy nhiên kết quả này chỉ phản ánh phiên bản PHP được gọi qua CLI. Máy chủ có thể đang sử dụng các phiên bản PHP khác nhau cho website thông qua PHP-FPM, LSAPI hoặc các cấu hình riêng.
Đối với DirectAdmin, cPanel hoặc CloudLinux, hãy kiểm tra các phiên bản PHP đã được cài đặt và phiên bản đang được gán cho từng website.
Bước 2: Xác định các website và dịch vụ phụ thuộc PHP
Lập danh sách các website, ứng dụng web và phiên bản PHP tương ứng:
- Máy chủ hosting dùng chung nhiều tài khoản.
- Website đang chạy phiên bản PHP cũ hoặc không còn được hỗ trợ.
- Máy chủ có nhiều phiên bản PHP đang hoạt động song song.
- Các ứng dụng quan trọng hoặc được công khai trực tiếp trên Internet.
Bước 3: Chuẩn bị phương án sao lưu và cập nhật
Trước khi triển khai bản vá trên môi trường production thì cần:
- Kiểm tra tình trạng của website và cơ sở dữ liệu.
- Chuẩn bị phương án khôi phục nếu phát sinh lỗi sau cập nhật.
- Theo dõi các repository chính thức: PHP.net, repository hệ điều hành.
Bước 4: Cập nhật ngay khi xác nhận đã có bản vá phù hợp
Không nên nâng cấp ngay khi có những bản vá chưa rõ nguồn. Khi PHP công bố bản phát hành chính thức, quản trị viên cần đối chiếu phiên bản đang sử dụng với danh sách bị ảnh hưởng và phiên bản đã khắc phục.
Thực hiện cập nhật qua kho phần mềm hoặc công cụ quản trị thích hợp. Sau đó kiểm tra:
Backup lại cấu hình và dữ liệu quan trọng.
Phiên bản PHP thực tế sau khi nâng cấp.
Trạng thái PHP-FPM hoặc LSAPI.
Log lỗi của PHP và web server.
Đối với các panel sử dụng nhiều phiên bản PHP, cần đảm bảo các phiên bản PHP phục vụ website đã được cập nhật. Chỉ nâng cấp PHP CLI không có nghĩa là toàn bộ môi trường PHP trên máy chủ đã được vá.
4. Nếu như chưa thể cập nhật được luôn thì nên làm gì?
Nếu bản vá chưa được phát hành thì quản trị viên nên tiếp tục theo dõi thông báo chính thức và hoàn tất bước chuẩn bị.
Đối với hệ thống có rủi ro cao, có thể cân nhắc hạn chế truy cập từ Internet hoặc cô lập thành phần bị ảnh hưởng cho đến khi có thể khắc phục. Việc này cần được đánh giá theo từng hệ thống để tránh gây ra gián đoạn không cần thiết.
Không nên mặc định rằng bật WAF, ModSecurity, Imunify hoặc một cấu hình bảo vệ cụ thể sẽ ngăn chặn được việc khai thác. Biện pháp giảm thiểu phải dựa trên hướng dẫn kỹ thuật và đặc điểm lỗ hổng sau khi được công bố.
5. Kết luận
Cảnh báo từ PHP Security Team là tín hiệu để quản trị viên VPS, hosting và website chủ động chuẩn bị cho một đợt cập nhật bảo mật quan trọng. Quản trị viên cũng cần phân biệt rõ thông tin giữa PHP Group đã xác nhận với bên bị rò rỉ từ bên thứ ba.
Trong thời gian chờ bản phát hành, quản trị viên nên kiểm kê phiên bản PHP, xác định các website phụ thuộc, kiểm tra sao lưu và chuẩn bị quy trình cập nhật. Khi bản vá chính thức được công bố, cần nhanh chóng xác định phạm vi ảnh hưởng và triển khai khắc phục theo hướng dẫn của PHP.
Nguồn tham khảo:
PHP Group – Upcoming Critical PHP Security Release
Nếu các bạn cần hỗ trợ thì hãy liên hệ với vNode qua ticket hoặc zalo.
Trân trọng!