 Khuyễn mãi
 Ticket hỗ trợ
 Chat với tư vấn
 Thông tin liên hệ
 Tin tức từ vNode
 Chương trình Affiliate
 Đăng ký làm Affiliate
 Quản lý hoa hồng
 Lịch sử thanh toán
 Kế hoạch hoa hồng
PHP – Hướng Dẫn Cập Nhật Phiên Bản Trên CyberPanel
1. Tổng quan
Ngày 21/10/2026 PHP công bố hai lỗi lỗ hổng bảo mật nghiêm trọng là CVE-2026-109618 và CVE-2026-109619, có thể dẫn đến thực thi mã từ xa (RCE). Hai lỗ hổng được đánh giá mức Critical, với điểm CVSS 4.0 là 9.2.
Để khắc phục, quản trị viên cần cập nhật PHP lên phiên bản đã được vá, đồng thời kiểm tra phiên bản thực tế mà website đang sử dụng.
Trong bài viết này vNode sẽ hướng dẫn quản trị viên kiểm tra phiên bản PHP và cập nhật các gói litespeed PHP trên Almalinux 8.10, đồng thời xác minh trạng thái sau khi nâng cấp.
2. Các phiên bản đã được vá
Theo như thông tin chính thức từ PHP, các phiên bản đã được vá bao gồm:
| Nhánh phiên bản | Phiên bản đã vá |
| 8.5 | 8.5.12 |
| 8.4 | 8.4.27 |
| 8.3 | 8.3.36 |
| 8.2 | 8.2.35 |
Các phiên bản PHP từ 5.1 đến 8.5.11 nằm trong phạm vi ảnh hưởng theo như thông báo bảo mật. Các phiên bản PHP 8.1 trở xuống đã hết bảo mật upstream. Nếu sử dụng các nhánh này hãy cân nhắc chuyển sang nhánh PHP còn được hỗ trợ.
3. Cập nhật phiên bản PHP trên CyberPanel
Bước 1: Kiểm tra phiên bản PHP hiện tại
Đăng nhập vào máy chủ qua SSH và kiểm tra phiên bản PHP LSAPI đã được cài đặt.
Với PHP 8.2:
vNode Tutorial
/usr/local/lsws/lsphp82/bin/php -v
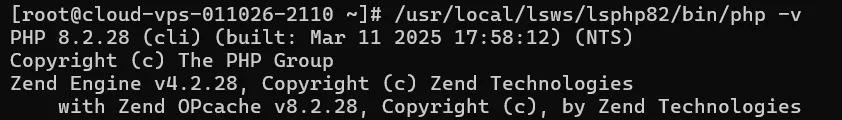
Với PHP 8.3:
vNode Tutorial
/usr/local/lsws/lsphp83/bin/php -v
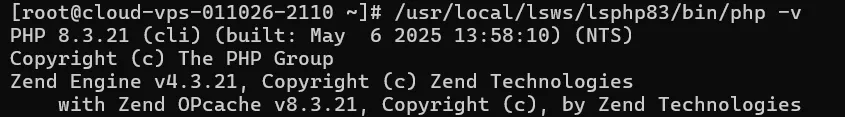
Có thể kiểm tra thêm các gói RPM đã được cài đặt bằng lệnh ở dưới đây:
vNode Tutorial
rpm -qa | grep -E '^lsphp(82|83)'
Kết quả giúp xác định phiên bản PHP và các extension tương ứng đang có trên máy chủ.
Bước 2: Kiểm tra reposistory LiteSpeed
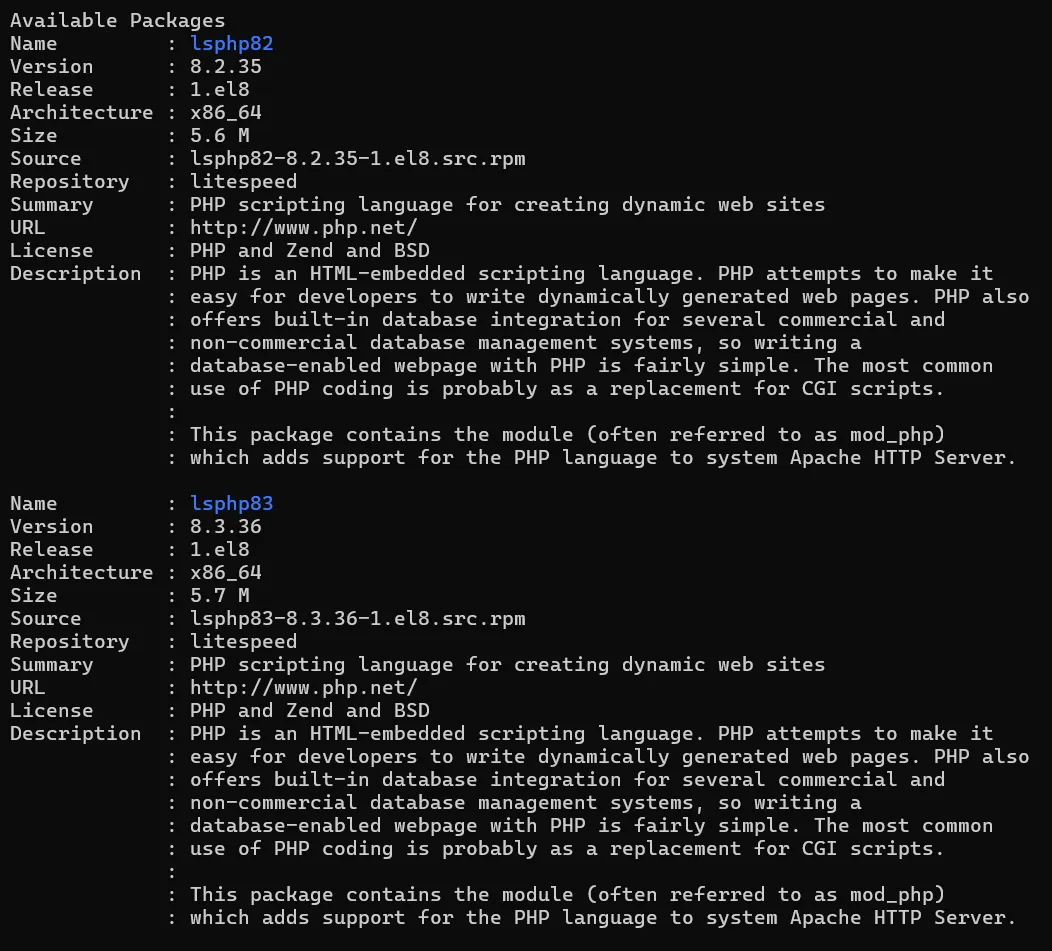
Trên Almalinux 8.10, LiteSpeed PHP có thể được cài đặt từ reposistory riêng của LiteSpeed. Dùng lệnh sau để kiểm tra phiên bản PHP đã được cài đặt trong reposistory, đồng thời option --disablerepo=gf là bỏ qua repo gf nếu như repo này đang bị lỗi:
vNode Tutorial
dnf --disablerepo=gf info lsphp82 lsphp83
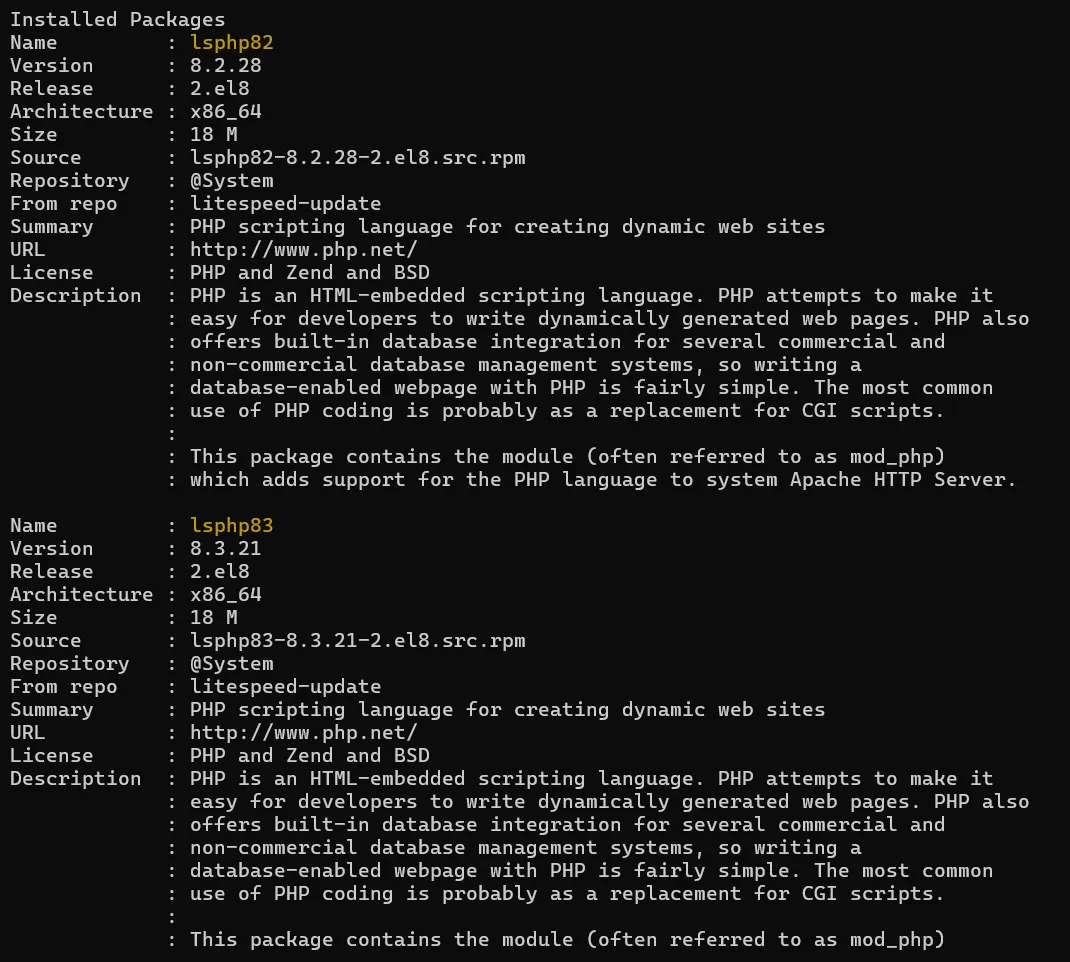
Phiên bản PHP đã được cài đặt
Phiên bản cập nhật khả dụng
Kiểm tra các bản cập nhật có sẵn:
vNode Tutorial
dnf --disablerepo=gf check-update 'lsphp82*' 'lsphp83*'
Nếu như dnf hiển thị phiên bản mới hơn, hãy xác định gói đó đến từ reposistory đáng tin cậy và phù hợp với hệ thống trước khi cập nhật
Bước 3: Cập nhật các gói PHP LSAPI
Trước khi nâng cấp, bạn nên sao lưu cấu hình, website và cơ sở dữ liệu. Đồng thời kiểm tra khả năng tương thích của các ứng dụng với phiên bản PHP mới.
Đầu tiên, xem trước giao dịch cập nhật:
vNode Tutorial
dnf --disablerepo=gf upgrade --assumeno 'lsphp82*' 'lsphp83*'
Kiểm tra danh sách gói sẽ được nâng cấp, thay thế hoặc gỡ bỏ. Nếu không có gì thay đổi bất thường, thực hiện cập nhật:
vNode Tutorial
dnf --disablerepo=gf upgrade 'lsphp82*' 'lsphp83*'
4. Xác minh sau khi cập nhật
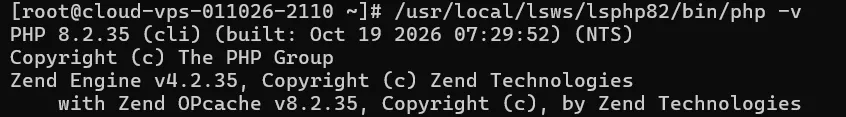
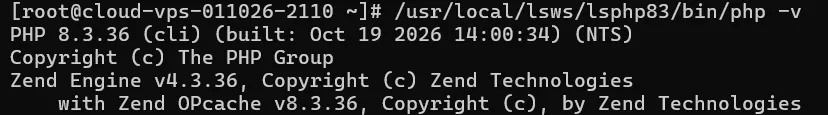
Sau khi cập nhật thành công chạy lệnh sau:
vNode Tutorial
/usr/local/lsws/lsphp82/bin/php -v
vNode Tutorial
/usr/local/lsws/lsphp83/bin/php -v
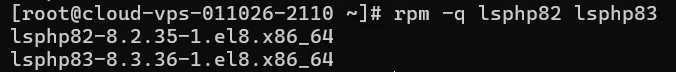
Kiểm tra phiên bản của các gói chính
vNode Tutorial
rpm -q lsphp82 lsphp83
5. Kết luận
Hai lỗ hổng CVE-2026-109618 và CVE-2026-109619 là các vấn đề bảo mật nghiêm trọng trong PHP. Quản trị viên sử dụng AlmaLinux 8.10 cùng OpenLiteSpeed/LiteSpeed cần xác định chính xác các runtime PHP đang phục vụ website, cập nhật đúng các gói lsphp và xác minh lại sau khi nâng cấp.
Việc cập nhật chỉ được xem là hoàn tất khi phiên bản hoặc trạng thái bản vá đã được xác minh, các tiến trình PHP sử dụng runtime phù hợp và website hoạt động bình thường.
Tài liệu tham khảo:
Nếu như cần hỗ trợ thêm các bạn có thể liên hệ với vNode thông qua ticket hoặc zalo
Trân trọng!